ACL Auditor
Inspeção Profunda de Permissões NTFS/SMB, Simulação de Direitos Efetivos e Diagnóstico de Segurança Corporativa.
Deep NTFS/SMB Permissions Inspection, Effective Access Simulation, and Enterprise Security Auditing.
Capturas de Tela & Demonstração da Interface
6 capturas de telaInspeção profunda de permissões DACL/SACL, herança NTFS e simulação de acesso efetivo.
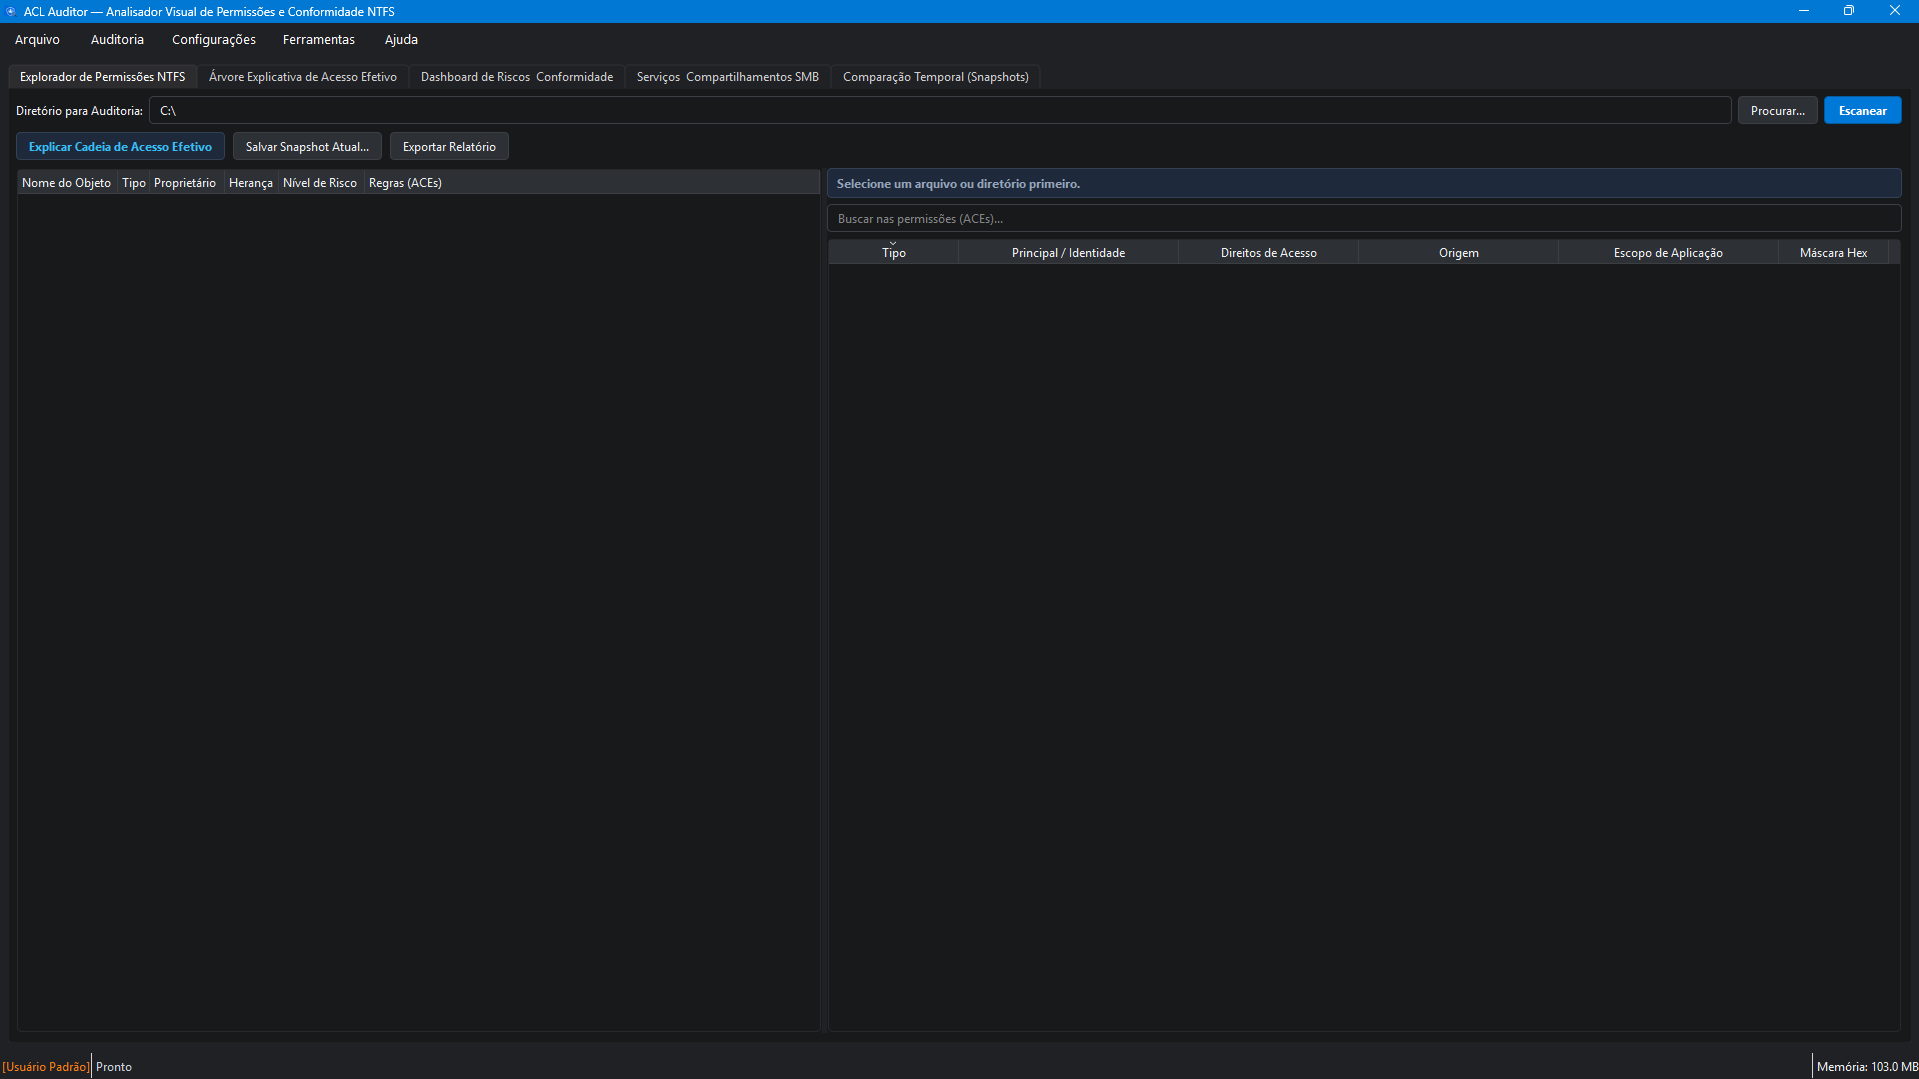
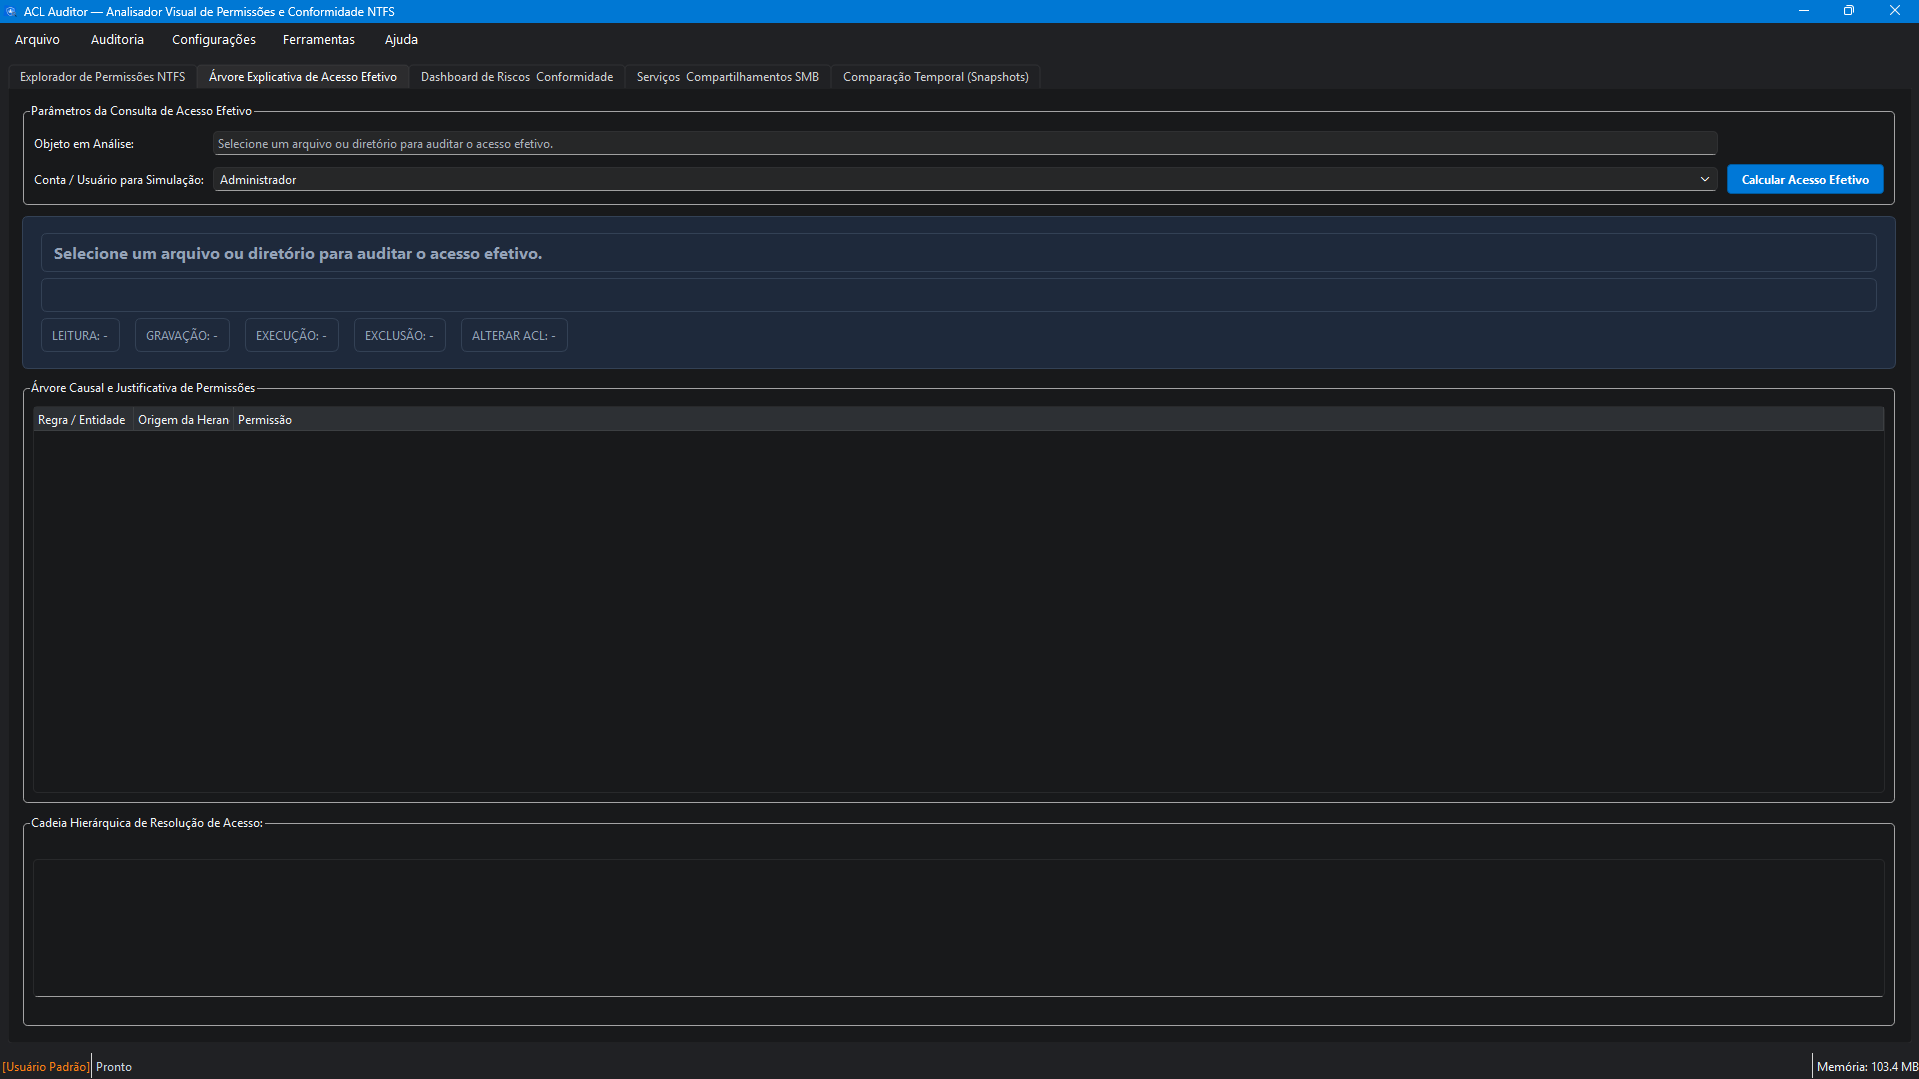
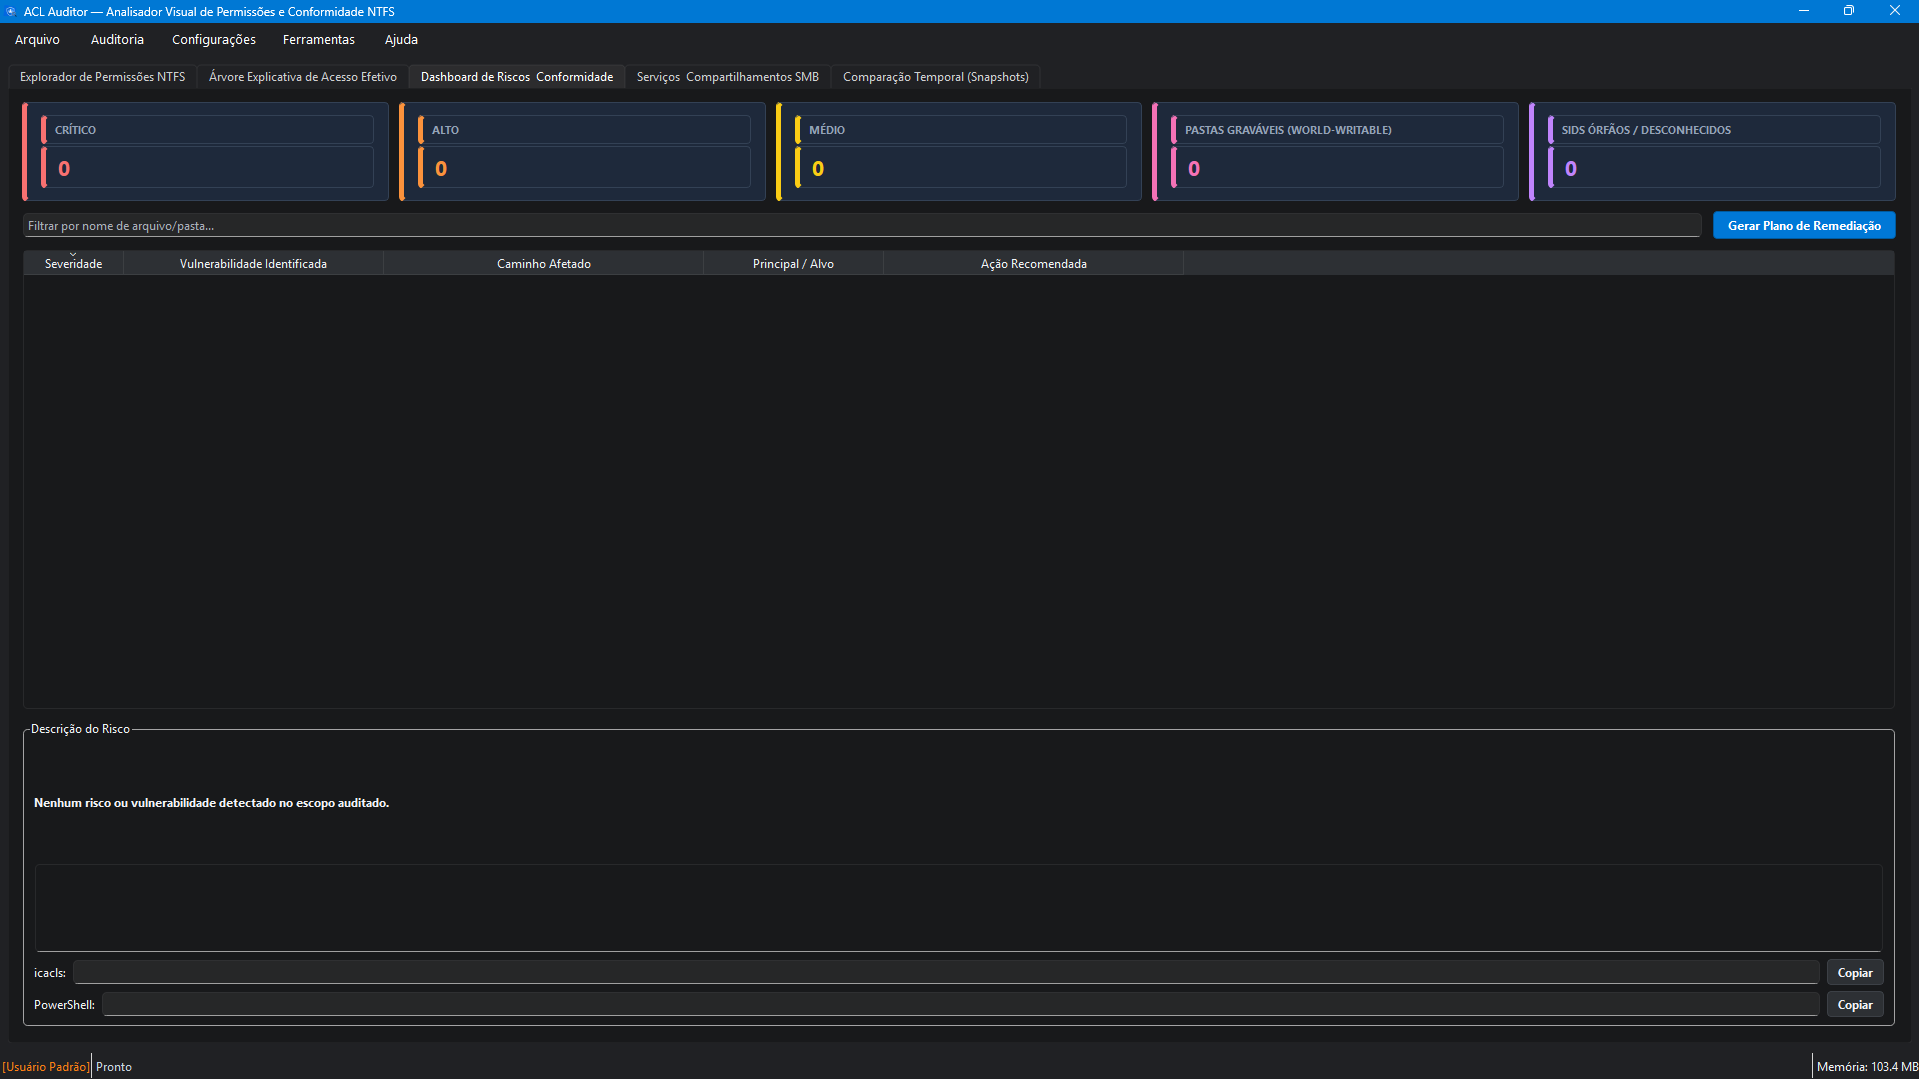
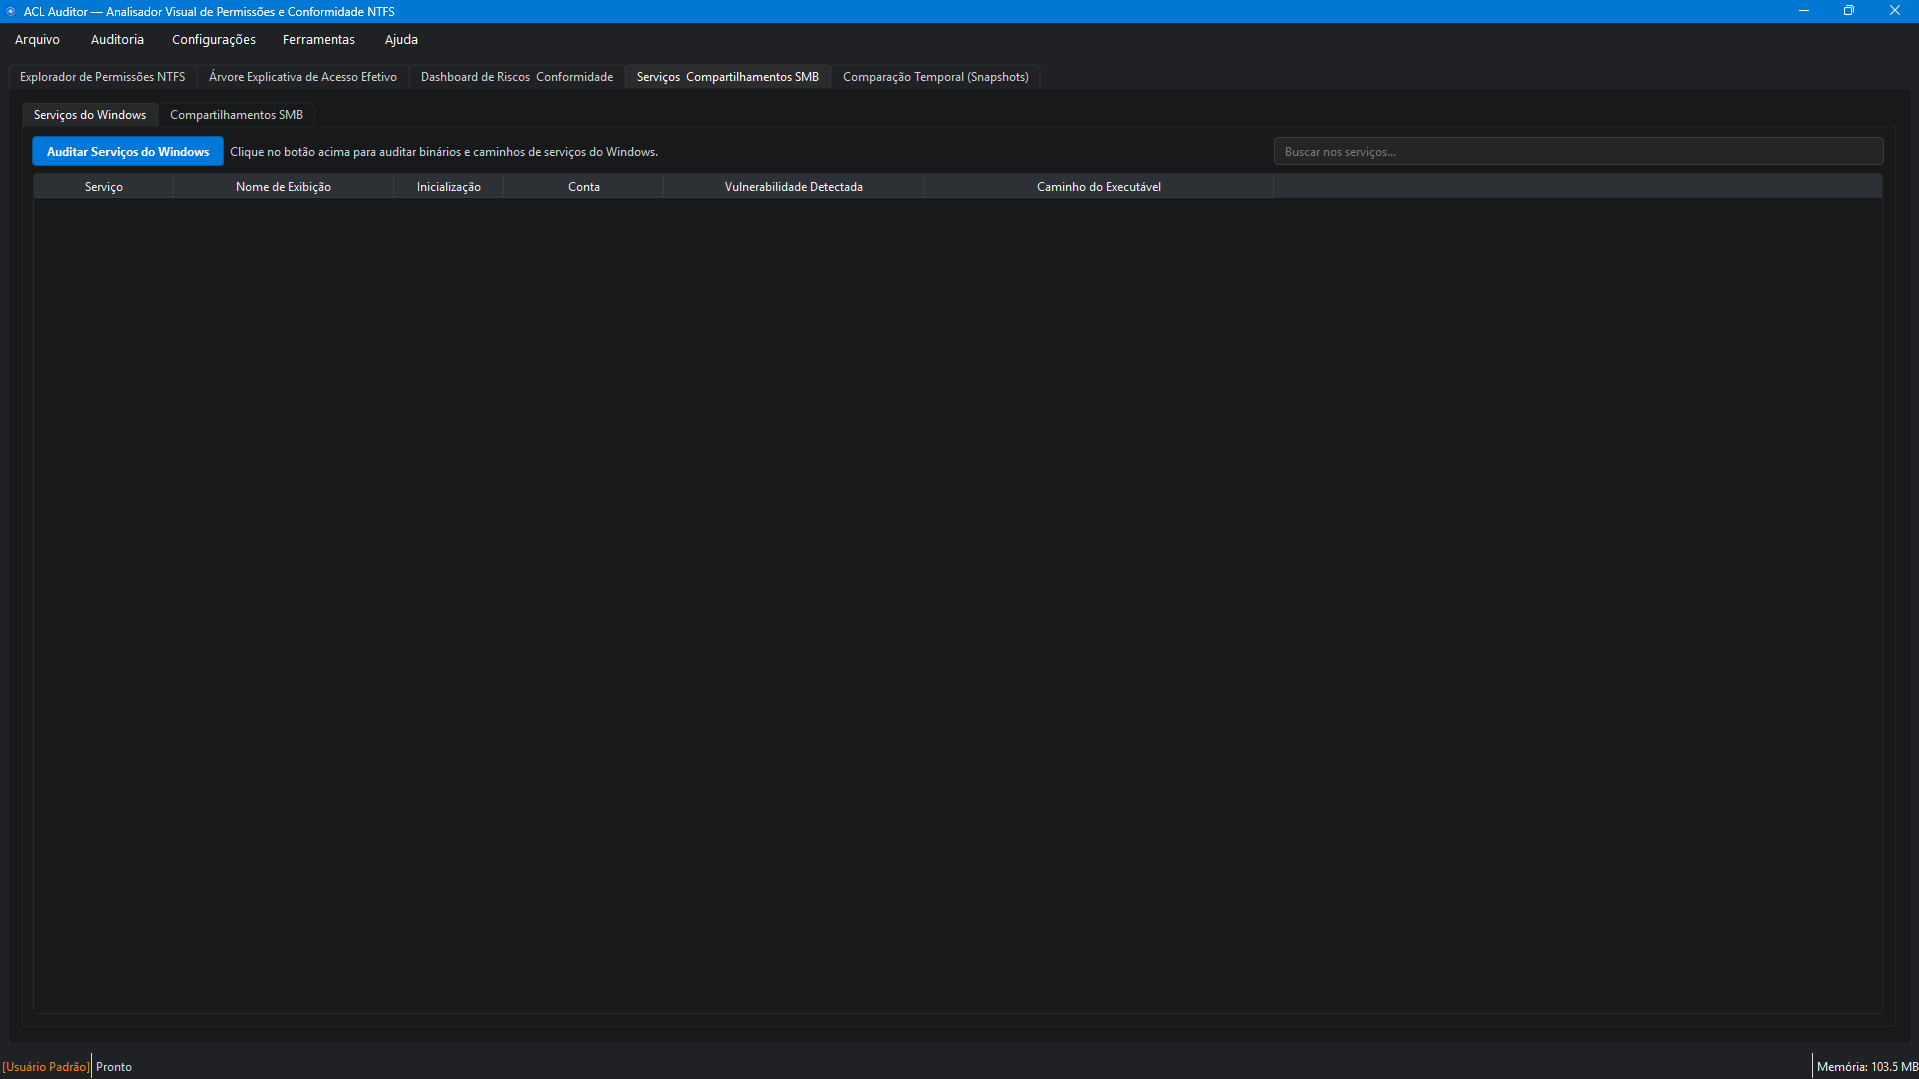
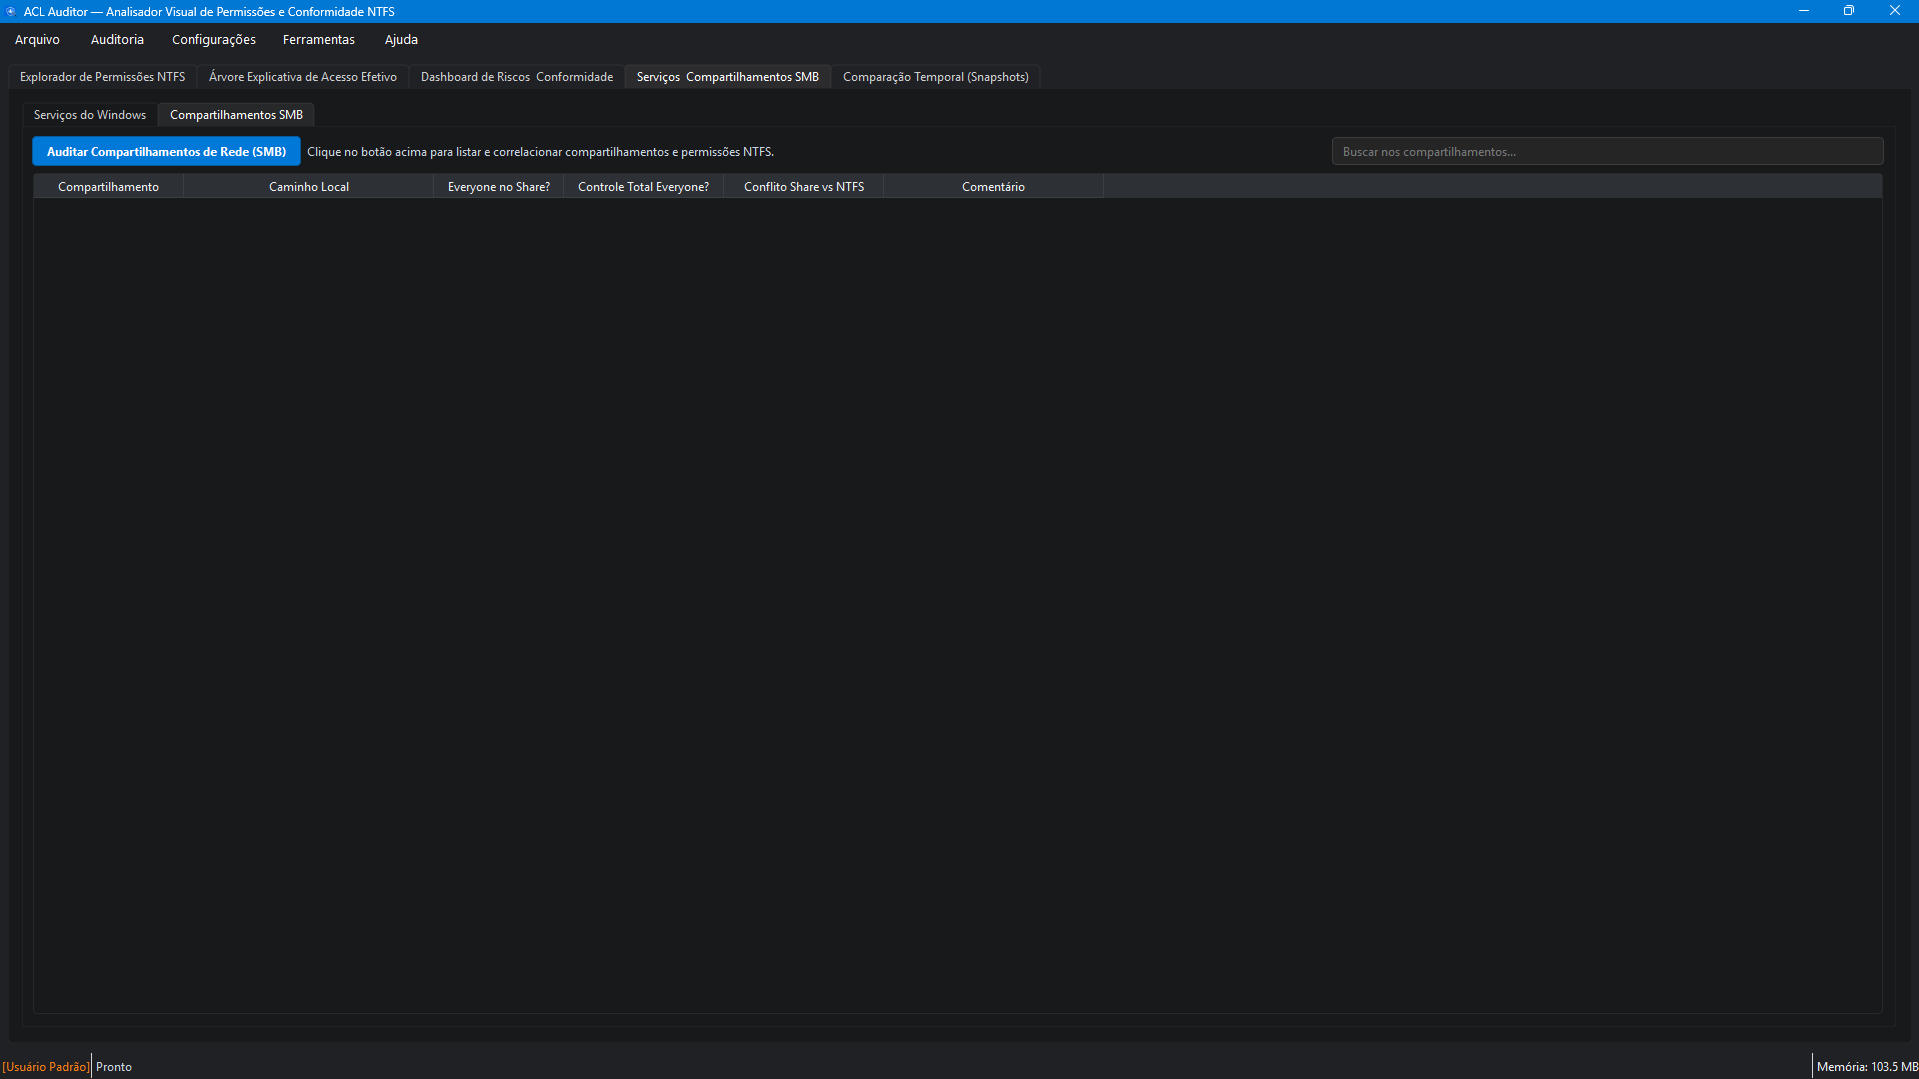
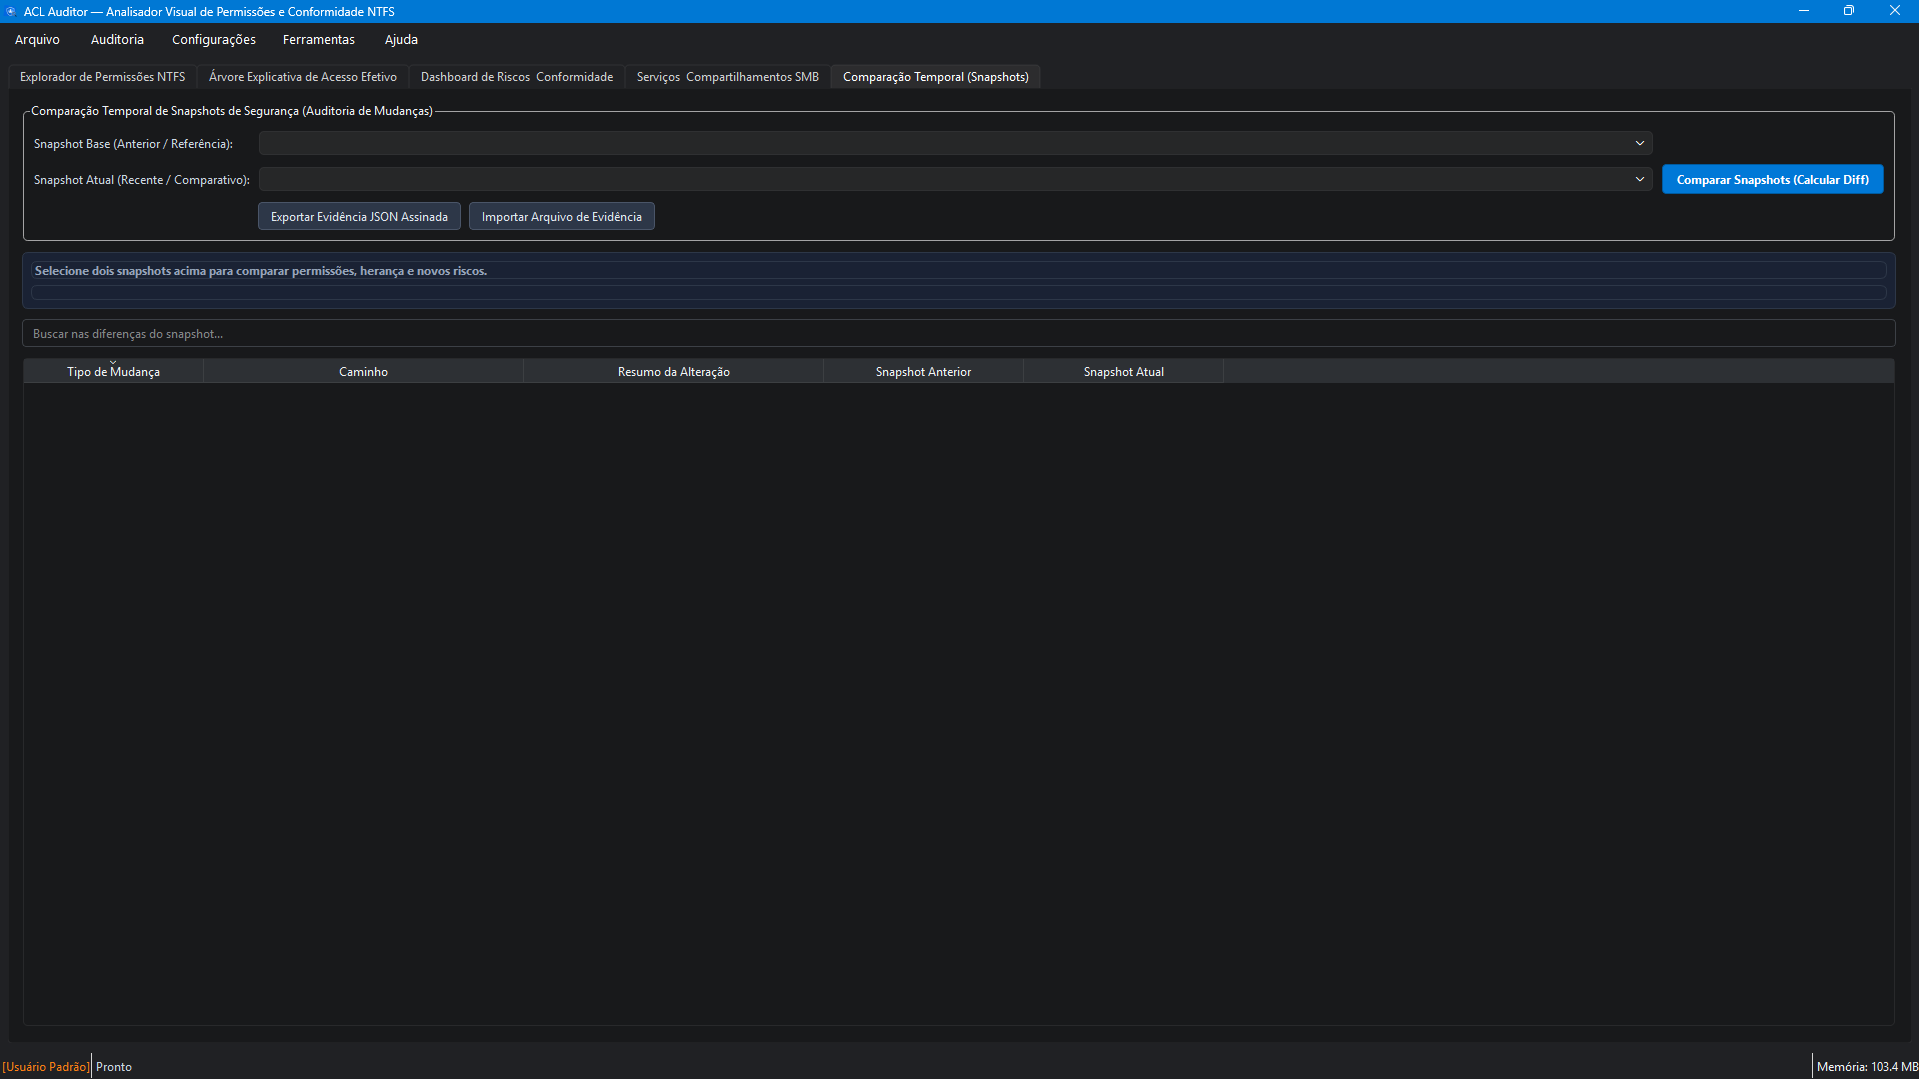
Screenshots & Interface Preview
6 screenshotsDeep inspection of DACL/SACL permissions, NTFS inheritance, and effective access simulation.
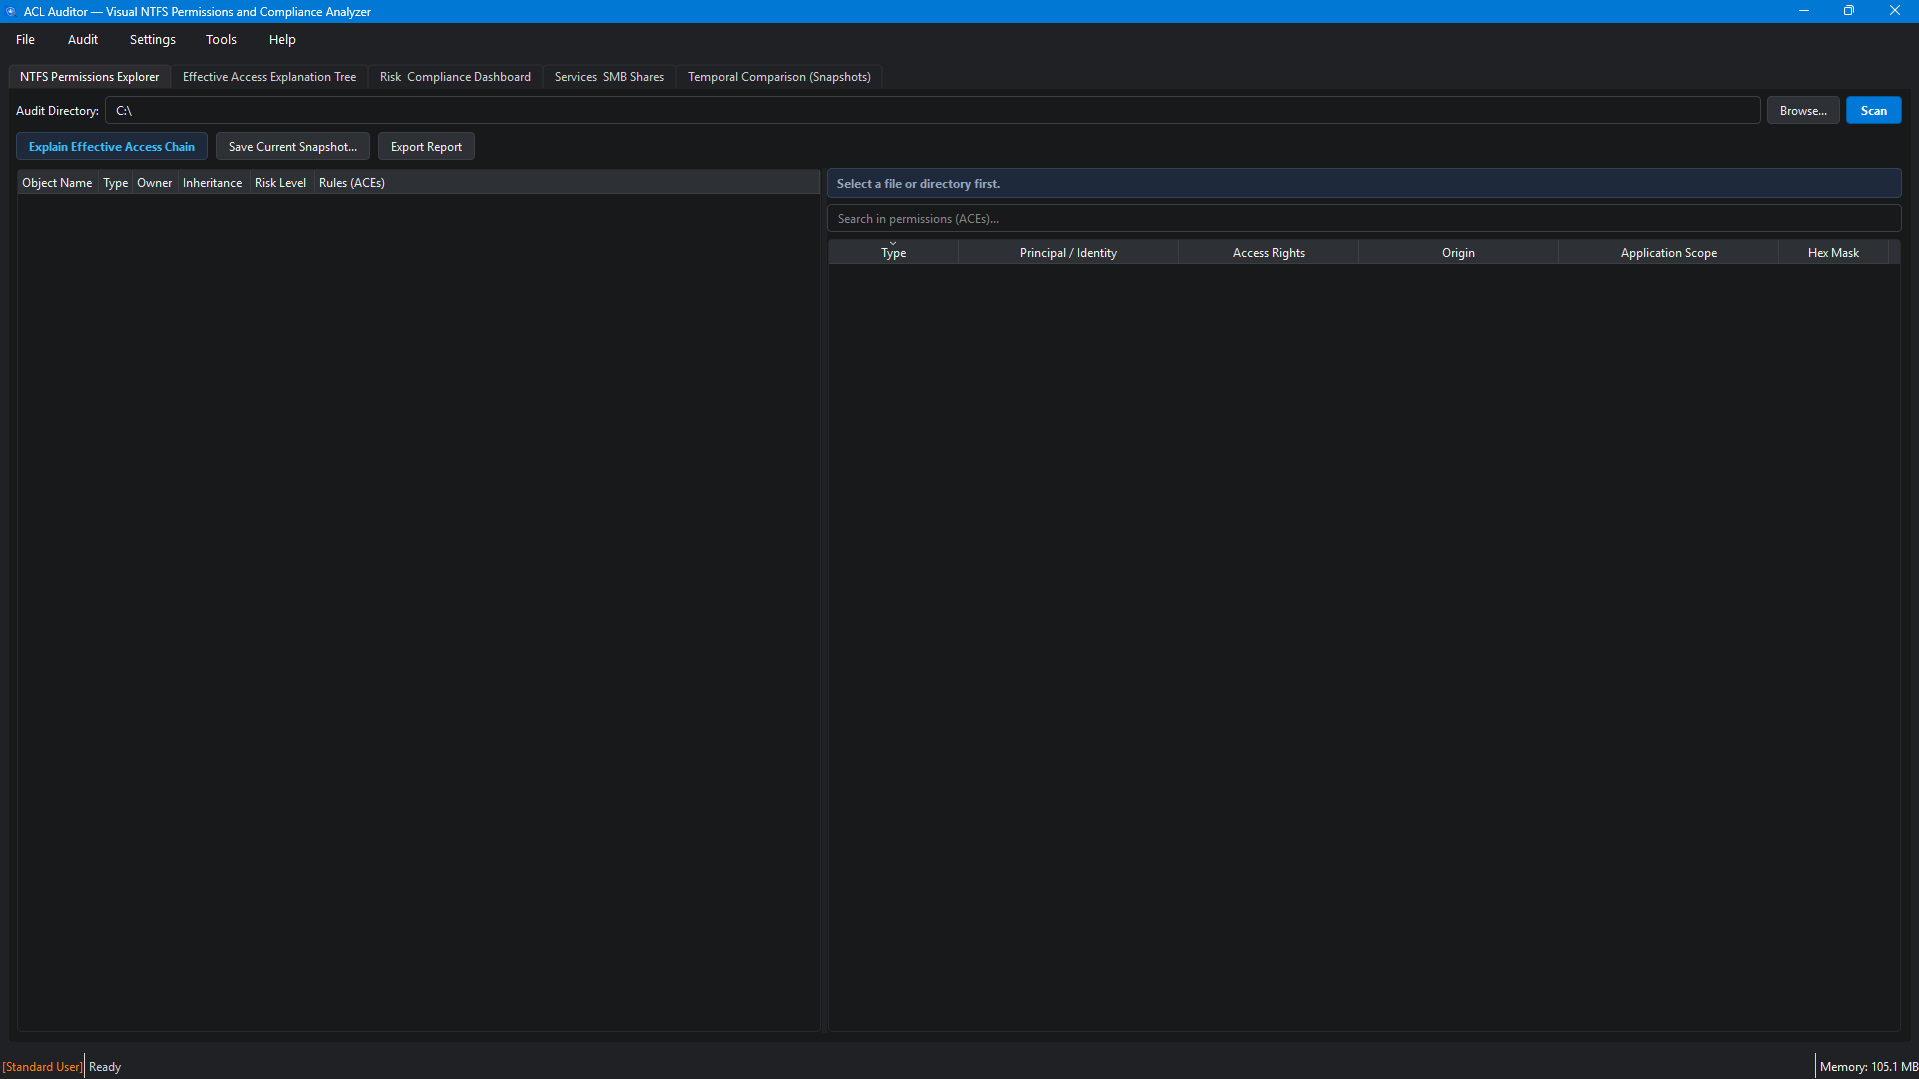
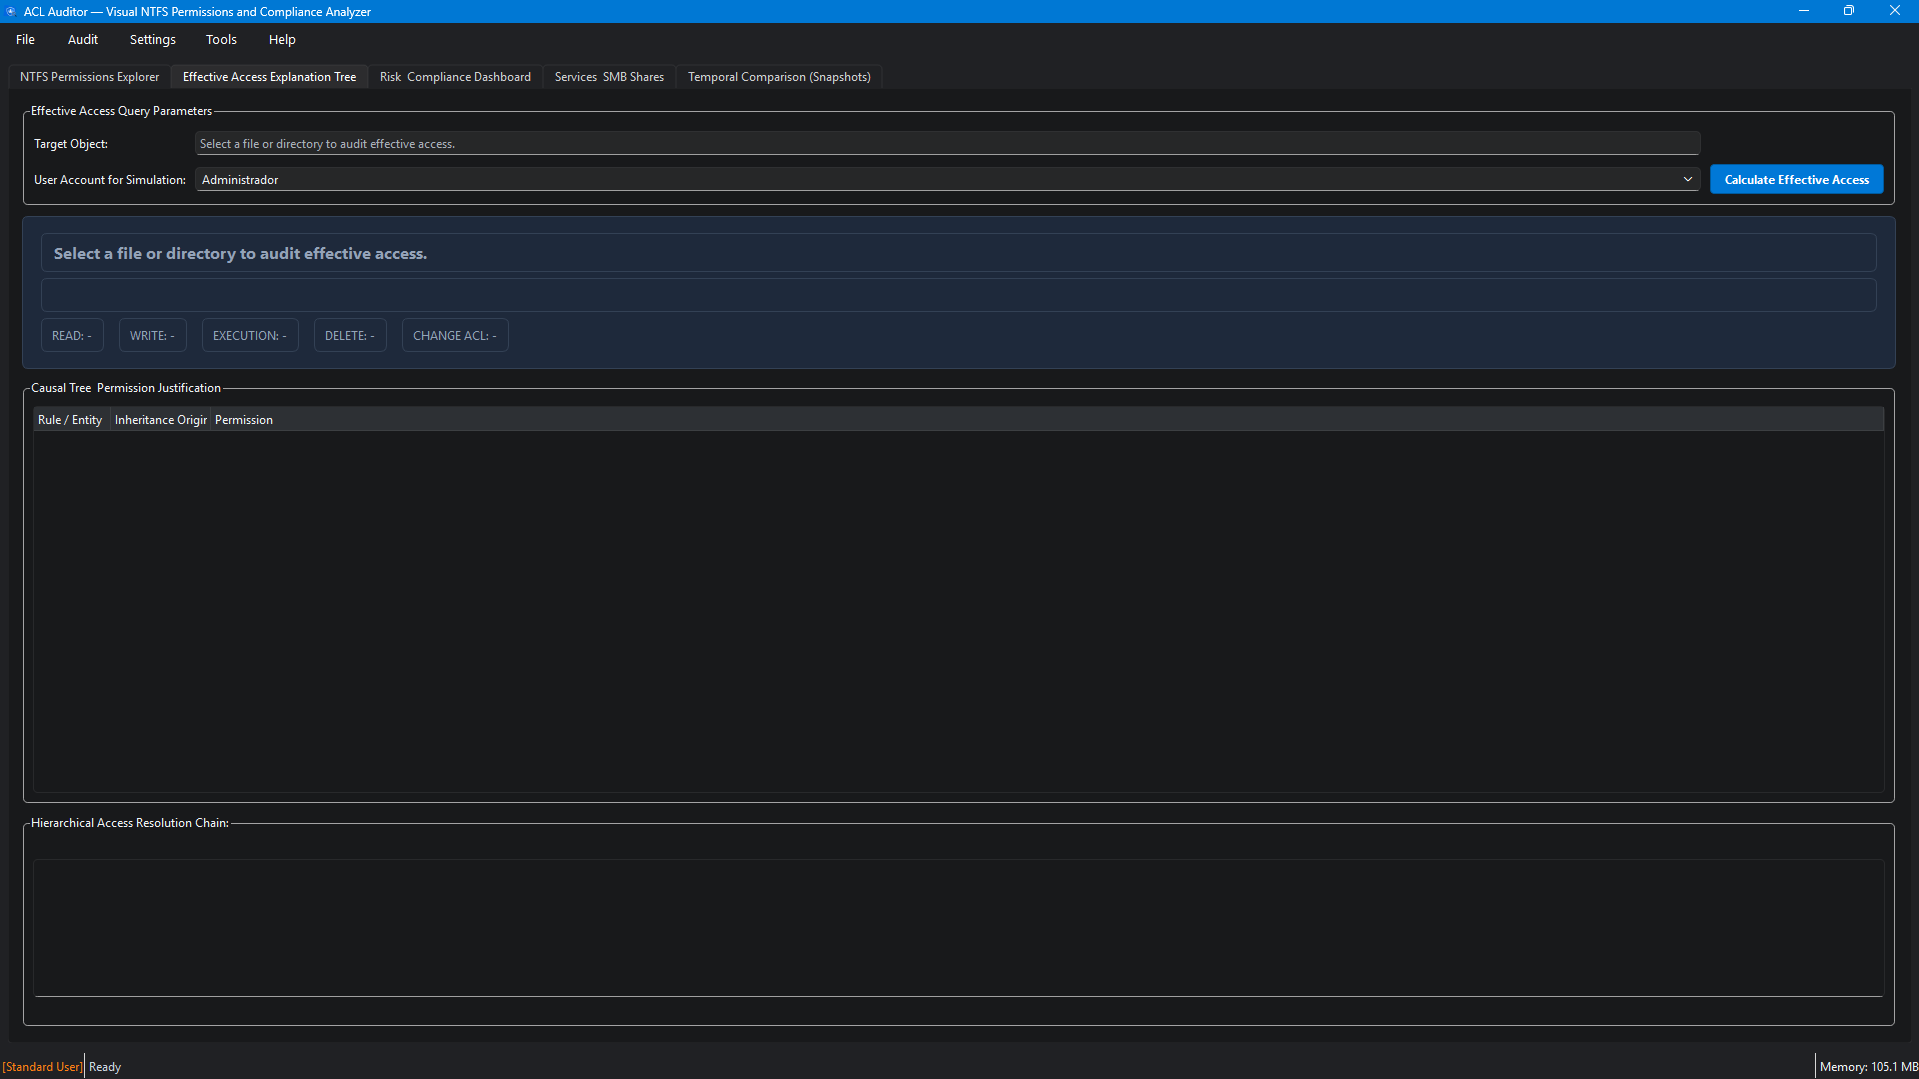
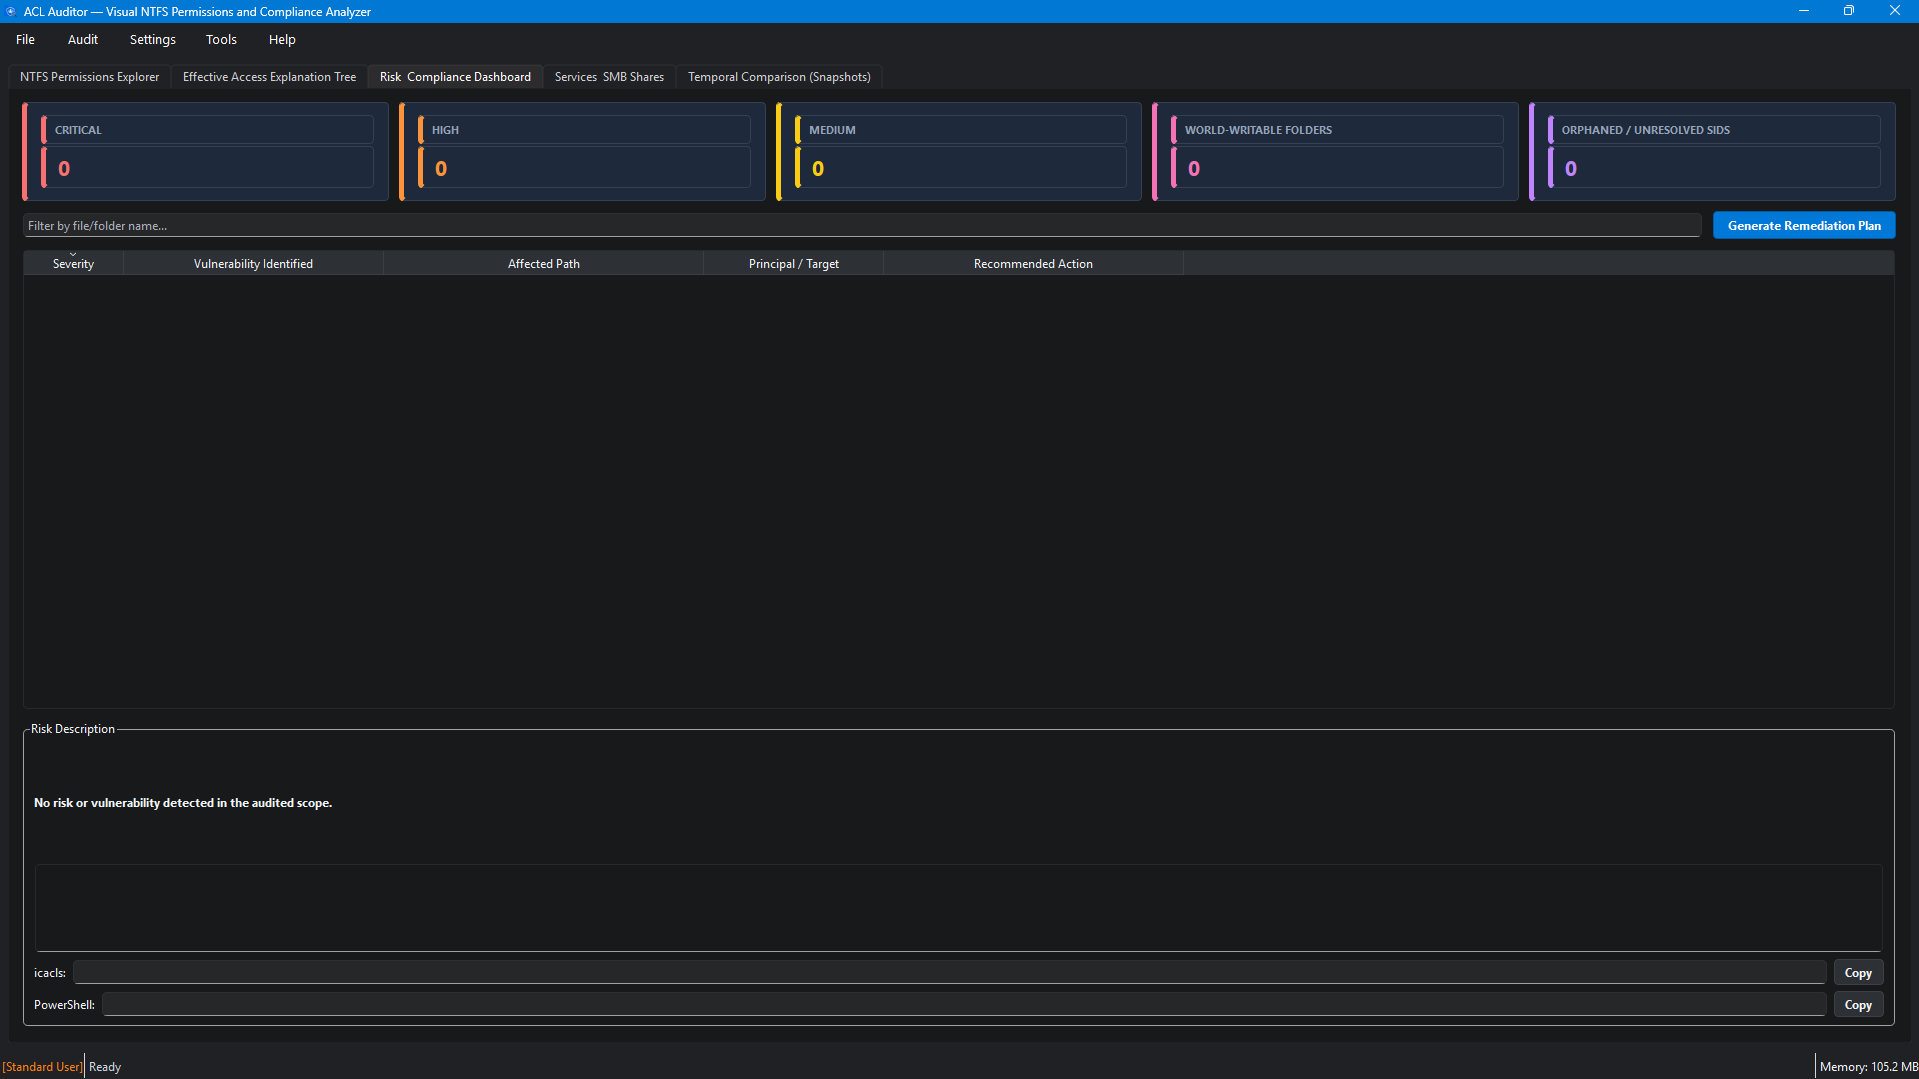
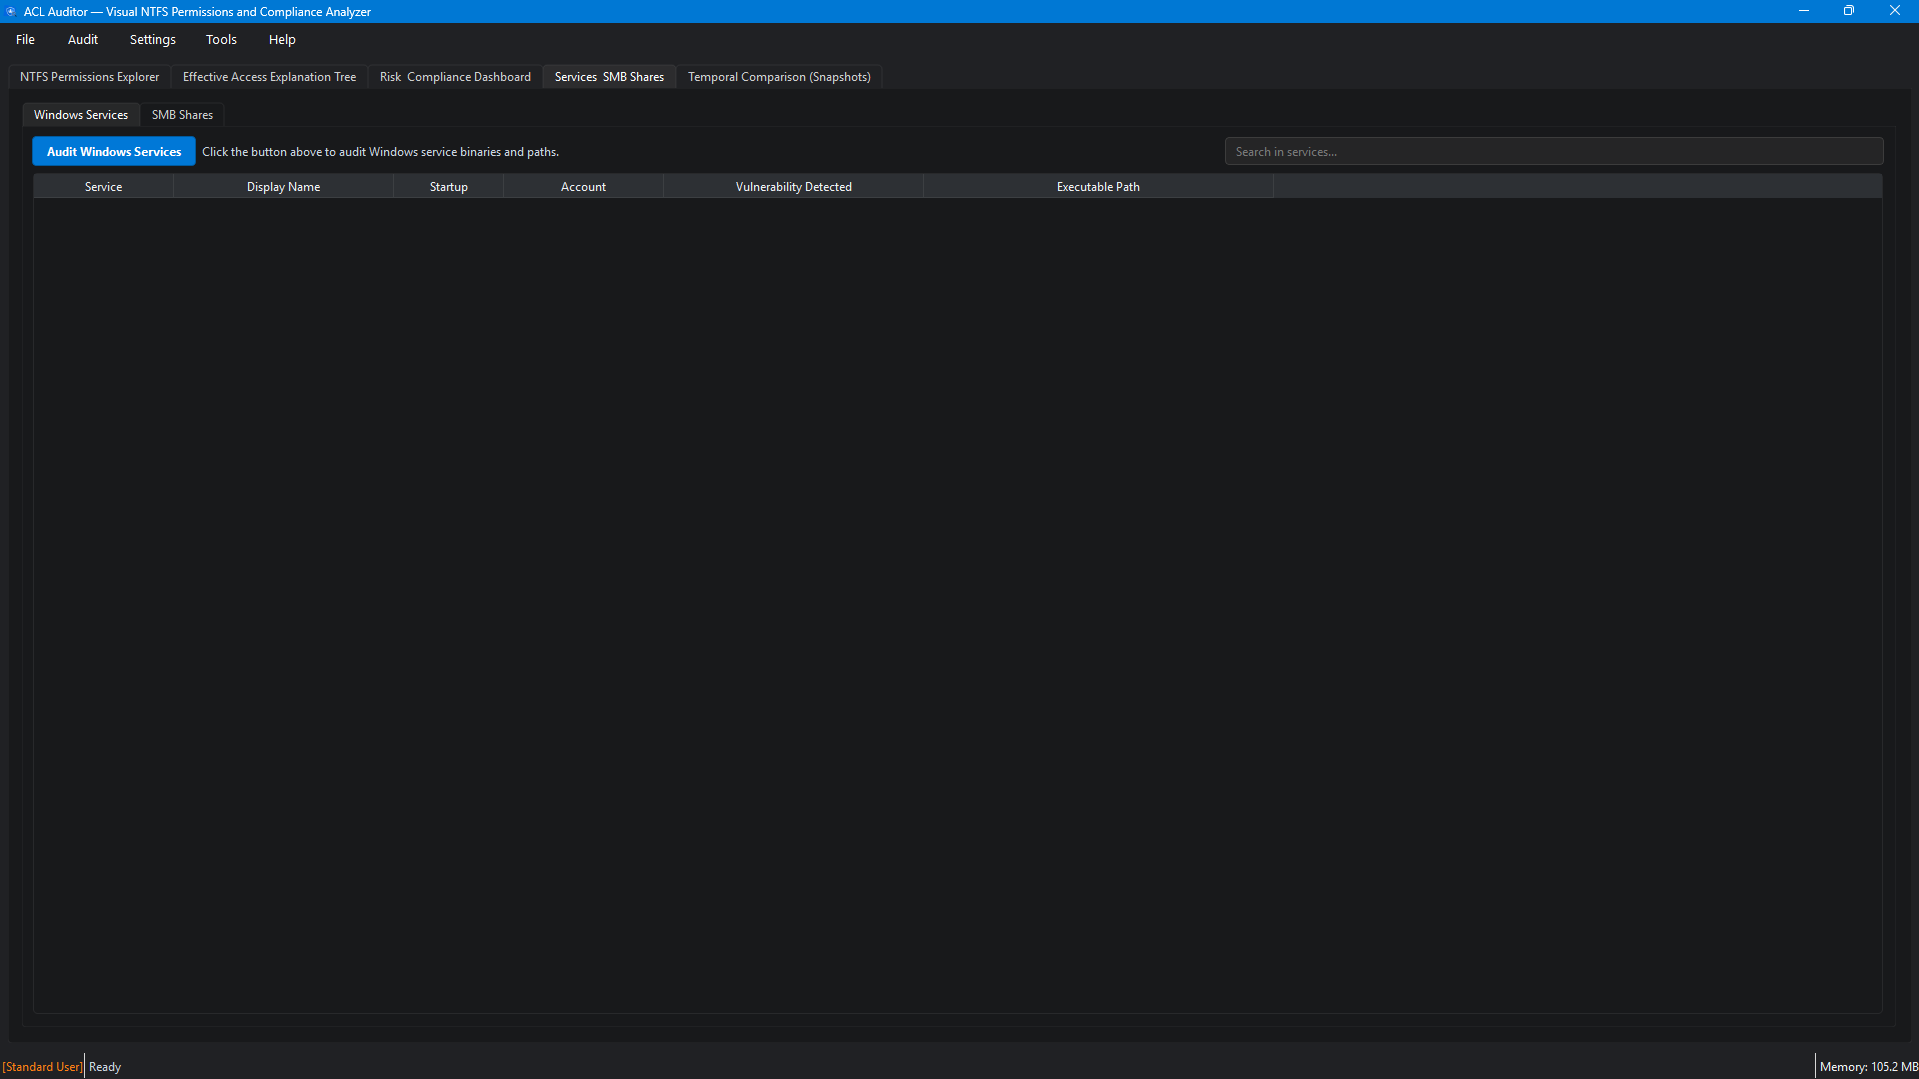
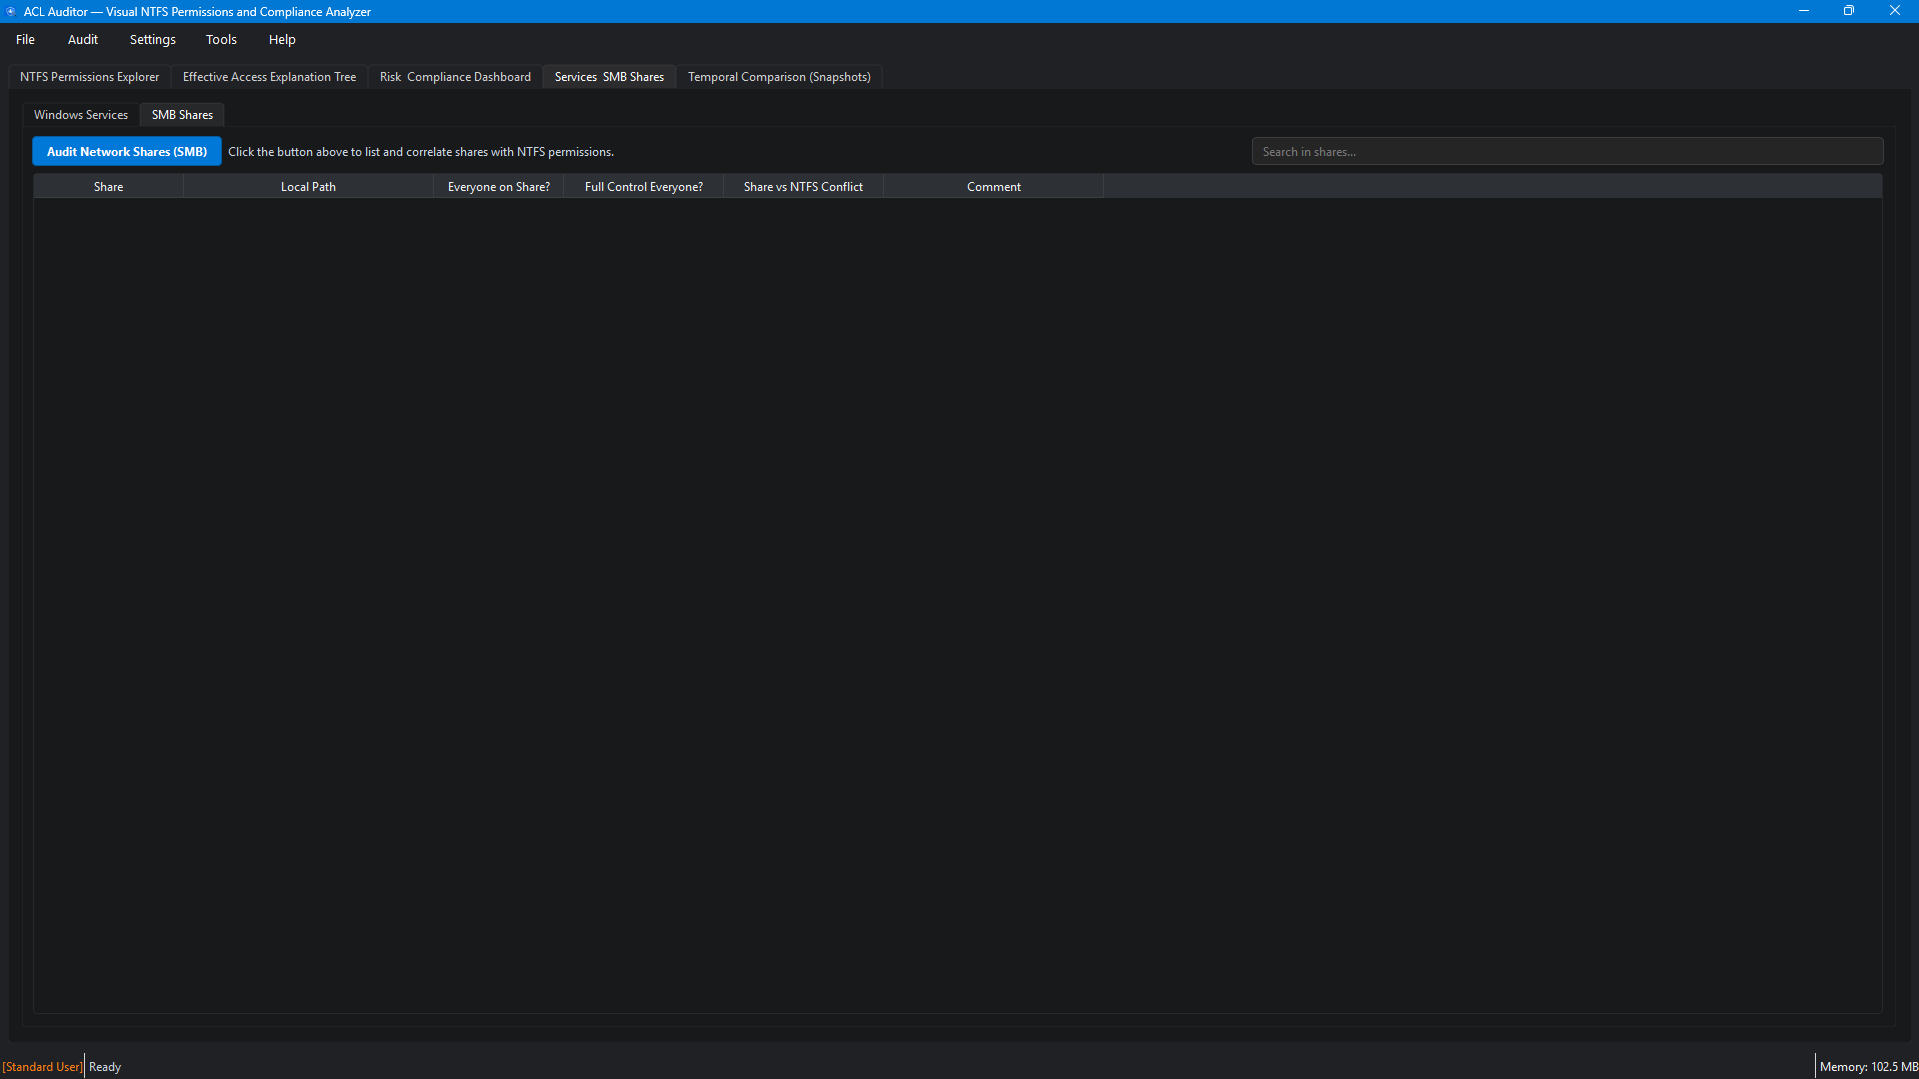
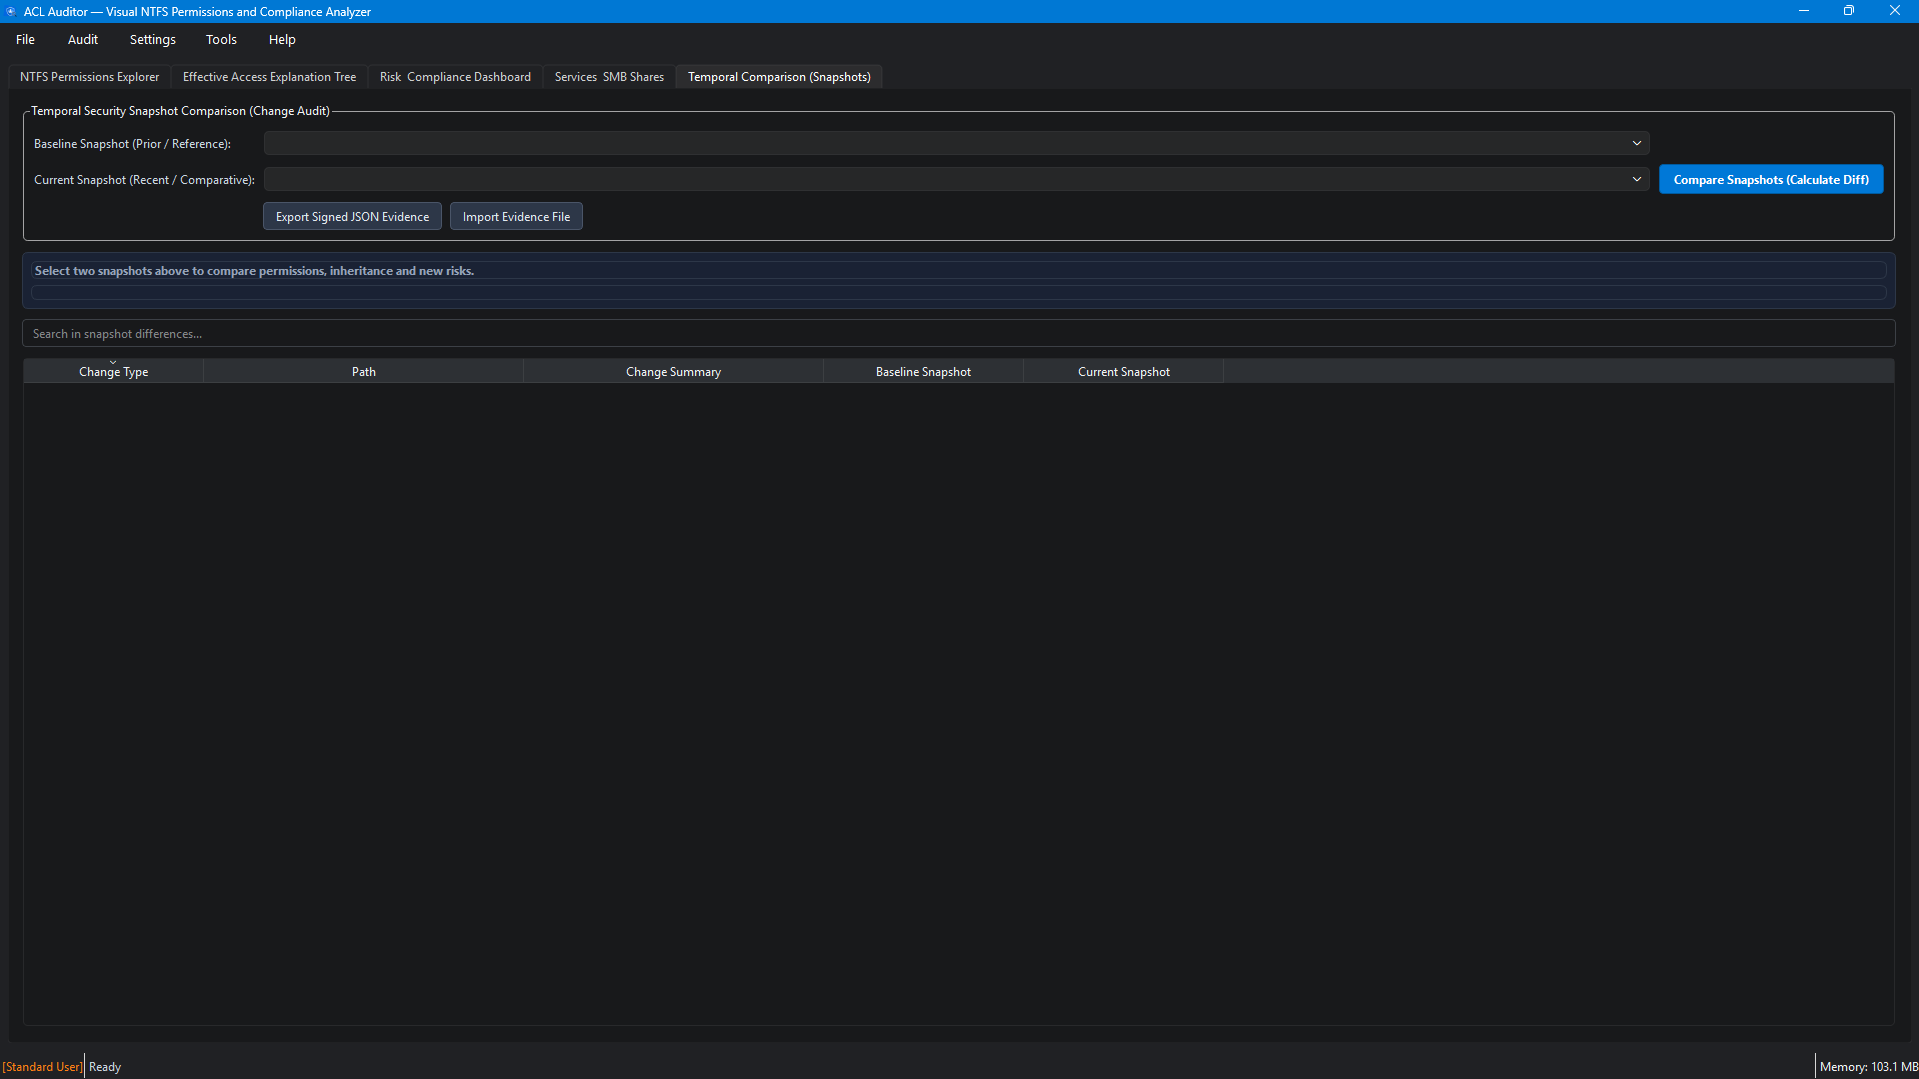
Segurança e Governança Descomplicada para Windows Streamlined Security & Governance for Windows
O ACL Auditor soluciona um dos maiores desafios de administradores de sistemas (SysAdmins), engenheiros DevOps e analistas de segurança da informação: entender com precisão quem realmente tem acesso a quais pastas e arquivos corporativos. O aplicativo disseca as complexas listas de controle de acesso (DACLs) do NTFS e compartilhamentos de rede SMB, transformando cadeias confusas de herança em gráficos e relatórios visíveis, compreensíveis e auditáveis.
ACL Auditor resolves one of the most critical challenges faced by system administrators, DevOps engineers, and SecOps analysts: understanding exactly who has permission to what in corporate filesystems. The app deconstructs complex NTFS Discretionary Access Control Lists (DACLs) and SMB shares, translating nested inheritance chains into clear, actionable, and audit-ready insights.
Simulador de Acesso Efetivo
Effective Access Simulator
Informe qualquer usuário ou grupo do Active Directory/Local para simular exatamente quais permissões finais serão aplicadas considerando heranças e negações.
Input any Active Directory or local user/group to calculate real resolved permissions factoring in token group memberships, denies, and inheritance.
Árvore de Herança Visual
Visual Inheritance Tree
Visualize em segundos onde a cadeia de herança foi bloqueada ou substituída através de uma árvore hierárquica clara com indicadores de estado.
Pinpoint in seconds where inheritance was severed, overridden, or explicitly modified using an intuitive hierarchical view with status badges.
Motor de Rollback Seguro
Safe Rollback Engine
Crie snapshots de descritores de segurança antes de realizar ajustes em massa. Se algo falhar, restaure as permissões anteriores com um clique.
Create point-in-time security descriptor snapshots before executing batch permission updates, enabling instantaneous single-click recovery.
Relatórios de Conformidade
Compliance Auditing Exports
Exporte matrizes completas de acesso em formatos padronizados para evidências em certificações ISO 27001, PCI-DSS e SOX.
Export complete access matrices in industry-standard formats ready as authoritative evidence for ISO 27001, PCI-DSS, and SOX audits.
Arquitetura de Baixo Nível Win32 Low-Level Win32 Security Architecture
Desenvolvido com os recursos modernos do C++20 (como std::span, conceitos e gerenciamento seguro de ponteiros via RAII) e Qt 6.11, o ACL Auditor interage diretamente com as APIs de segurança do kernel Windows (Advapi32.dll / Secur32.dll), garantindo tempos de resposta instantâneos sem sobrecarregar o subsistema WMI ou scripts lentos em PowerShell.
Engineered using modern C++20 features (such as std::span, concepts, and strict RAII pointer wrappers) coupled with Qt 6.11, ACL Auditor interacts directly with native kernel security libraries (Advapi32.dll / Secur32.dll), providing instant execution free from heavy WMI or PowerShell overhead.
Recupera DACL, SACL, Owner e Primary Group em formato binário autônomo, processando ACEs (Access Control Entries) com conversão direta de SIDs para nomes via cache local otimizado.
Extracts DACL, SACL, Owner, and Primary Group in self-relative binary representation, parsing ACE entries with high-speed local SID resolution caching.
Simula a validação do Security Reference Monitor (SRM) do Windows, avaliando tokens de acesso, identificadores de segurança e máscaras de bits de acesso (GenericRead, Write, Execute, Delete, TakeOwnership).
Faithfully emulates Windows Security Reference Monitor (SRM) checks, evaluating client tokens, SIDs, and access bitmasks (GenericRead, Write, Execute, Delete, TakeOwnership).
A varredura de árvores profundas em discos com centenas de milhares de pastas ocorre em threads operárias com suporte a cancelamento cooperativo instantâneo e baixo consumo de pilha.
High-depth filesystem traversal across millions of entries runs in worker threads backed by cooperative cancellation tokens and minimal call-stack pressure.
| Parâmetro | Parameter | Especificação | Specification |
|---|---|---|---|
| Linguagem / Padrão | Language / Standard | C++20 (MSVC 2022 / Clang-cl) C++20 (MSVC 2022 / Clang-cl) | |
| Interface Gráfica | GUI Framework | Qt 6.11 (Widgets de alto contraste, suporte a HiDPI 4K) Qt 6.11 (High-contrast widgets, 4K HiDPI support) | |
| APIs de Segurança | Security APIs | Advapi32, Secur32, Netapi32 (Subsistema de Segurança Win32) Advapi32, Secur32, Netapi32 (Win32 Security Subsystem) | |
| Sistemas de Arquivos | Filesystems Supported | NTFS 3.1+, ReFS, SMB 3.0+ (Rede Corporativa / NAS) NTFS 3.1+, ReFS, SMB 3.0+ (Enterprise Network / NAS) | |
| Isolamento e Segurança | Isolation & Safety | Sem telemetria externa, 100% de processamento local Zero external telemetry, 100% local processing | |
| Distribuição | Distribution | Certificado na Microsoft Store / Pacote Binário Nativo Microsoft Store Certified / Native Binary Package |